コンテンツクレデンシャルの基礎|C2PAで確かめられる来歴と証明できないこと
生成AIで作った画像や、加工の度合いが分からない写真がSNSで拡散されるたびに、「自社が投稿した画像は本物だと示せるのか」「取引先から受け取った素材は、どこで作られて誰が手を入れたものなのか」と不安になる担当者は増えています。調べるとコンテンツクレデンシャルやC2PAという言葉が出てきますが、何が記録され、何を確かめられるのかまでは分かりにくいのが実情です。
コンテンツクレデンシャルは便利な仕組みですが、万能の「本物証明」ではありません。署名付きの来歴は、誰がどのツールでファイルを作り、どう編集したかという記録を改ざんされにくい形で残すものであり、写っている出来事そのものが事実かどうかまでは保証しません。この区別を知らずに運用ルールを作ると、社内でも社外でも誤解を招きます。
この記事では、C2PAの公式解説や各プラットフォームの公式発表で確認できた範囲をもとに、来歴の仕組み、検証結果の読み方、元ファイル・書き出し後・SNS経由のファイルで情報が残るかを自社で確かめる手順を整理します。仕様や対応状況は変わりやすいため、本文の内容は2026年11月18日時点で確認できた範囲に限っています。
この記事の要点
- コンテンツクレデンシャルは、C2PA規格にもとづいて画像や動画に付ける署名付きの来歴記録である
- 確かめられるのは「署名した主体・使われたツール・編集履歴・署名後に改ざんされていないか」までで、写っている内容の真実性は証明できない
- 来歴情報は書き出しや再エンコードで外れることがあり、SNSごとの保持・表示は公式情報で確認できた範囲でしか言えない
- 企業は元データの保管、書き出し設定の統一、投稿前後の確認手順をセットで運用ルールにする
コンテンツクレデンシャルとC2PAの基本
コンテンツクレデンシャルとは、画像・動画・音声などのファイルに、作成者や使用ツール、編集の履歴を電子署名付きで結びつけた来歴記録のことです。C2PA(Coalition for Content Provenance and Authenticity)は、この来歴記録の書き方と検証方法を定めた技術標準と、それを策定する団体の名前です。C2PAの公式解説では、コンテンツクレデンシャルはC2PAマニフェストを一般向けに言い換えた呼び名だと説明されています。
関係する団体は二つあります。Content Authenticity Initiative(CAI)は、Adobeが2019年に立ち上げた業界横断のコミュニティで、来歴を記録・確認するためのオープンソースのツールや普及活動を担っています。一方のC2PAは、Adobe・Arm・Intel・Microsoft・Truepicなどの提携から生まれた標準化の場で、仕様そのものを定めています。CAIが道具と普及、C2PAが規格という役割分担だと押さえておくと、ニュースや製品情報を読み分けやすくなります。
来歴情報が必要とされる背景
写真の撮影日時やカメラ名などを記録するメタデータ自体は昔からありますが、通常のメタデータは誰でも書き換えられます。生成AIの普及で、本物と見分けにくい画像や動画が簡単に作れるようになったため、「書き換えられたら分かる形で出所を残す」仕組みが求められるようになりました。C2PAはその答えとして、記録に電子署名を付ける方式を採っています。
企業のSNS運用で関係するのは、自社が発信する画像の出所を示したい場面と、外部から受け取った素材の出所を確かめたい場面の二つです。前者はブランドの信頼を守るため、後者は誤った素材を投稿してしまう事故を防ぐために役立ちます。どちらの場面でも「記録を読む力」が担当者に求められる点は共通しています。
なお、生成AIを投稿制作にどう使うか、社内でどんな承認フローを組むかといった体制づくりの話は、この記事では扱いません。体制面を整理したい場合は、以下の記事をご覧ください。


署名付き来歴が改ざんを検知できる仕組み
署名付き来歴が改ざんを検知できるのは、ファイルの中身から計算したハッシュ値と来歴の記録をまとめて電子署名しているからです。C2PAの公式解説によると、マニフェストは「デジタル署名された1つ以上のアサーションの集合」と定義されており、署名にはX.509という公開鍵証明書の仕組みが使われます。署名後にファイルや記録のどこかが書き換えられると、計算し直したハッシュ値が一致しなくなり、検証ツールがそれを検知します。
ここで大切なのは、署名するのは原則として「ファイルを作ったソフトウェアやハードウェア」だという点です。C2PAの中核仕様は、人や組織の身元を直接扱いません。作成者の名前や所属を示したい場合は、CAWG(Creator Assertions Working Group)の身元アサーションなどの拡張を使って追加する設計になっています。「署名がある=撮影者本人が保証している」とは限らないため、誰の署名なのかを必ず確認する必要があります。
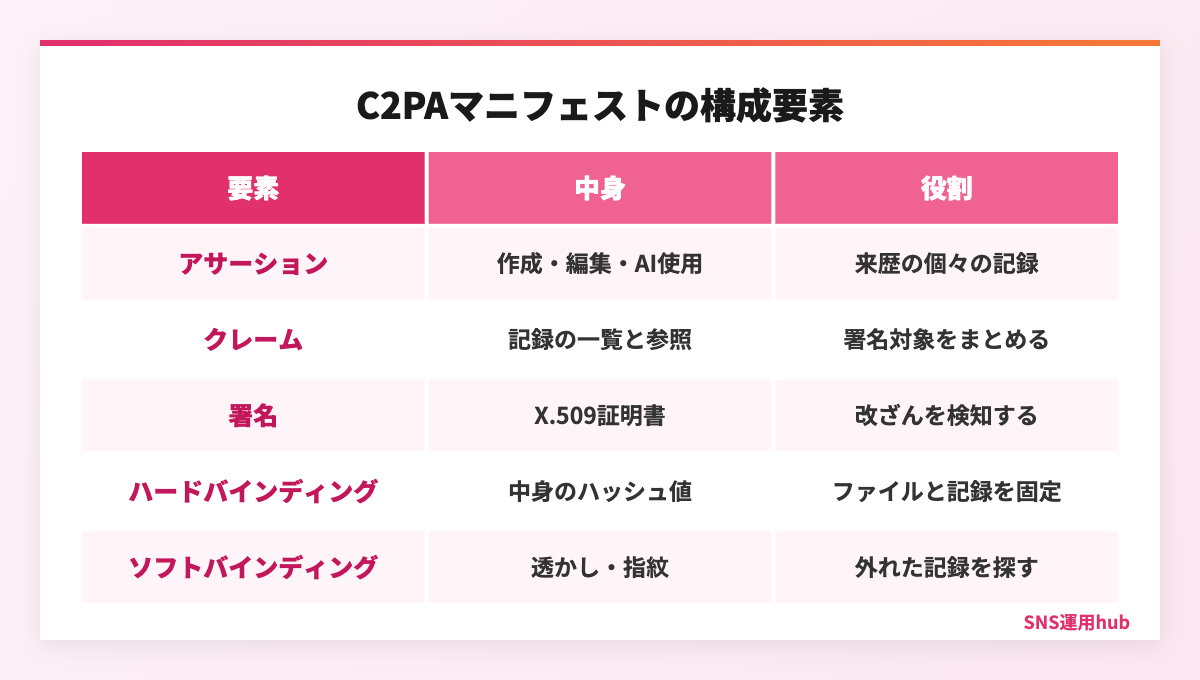
| 構成要素 | 記録される内容 | 担当者が見るポイント |
|---|---|---|
| アサーション | 作成方法、編集操作、生成AIの使用、使われた素材など個々の記録 | 生成AIの使用有無と、どの工程で使われたか |
| クレーム | どのアサーションを署名対象にするかの一覧 | 署名者が自ら付けた記録か、集めただけの記録か |
| 署名 | X.509証明書による電子署名と署名日時 | 署名者(発行元)の名前と、信頼リストに載っているか |
| ハードバインディング | ファイルの中身から計算したハッシュ値 | 署名後に中身が変わっていないか |
| ソフトバインディング | 見えない透かしや画像の指紋 | メタデータが外れても記録を探し直せるか |
ハードバインディングとソフトバインディングの違い
ハードバインディングは、ファイルの中身そのものから計算したハッシュ値で記録を固定する方式です。1ピクセルでも変われば値が変わるので、改ざんの検知には強い反面、別の形式に書き出しただけでも一致しなくなります。編集ソフトが書き出し時に新しいマニフェストを作り、元の記録を「素材(イングレディエント)」として引き継ぐのが本来の流れです。
ソフトバインディングは、見えない電子透かしや画像の指紋(特徴量)を使って、ファイルと外部に保存された記録を結びつける方式です。C2PAの解説では、来歴情報はファイルから取り除かれ得ることを認めたうえで、両方を組み合わせて記録を探し直せるようにする考え方を示しています。CAIはこれを「Durable Content Credentials」と呼び、透かし・安全なメタデータ・指紋の組み合わせで耐久性を高めるとしています。
C2PAで確かめられることと証明できないこと
C2PAで確かめられるのは「このファイルについて、誰が何を主張しているか」と「その主張が署名後に書き換えられていないか」までです。C2PAの公式解説は、来歴は出所と履歴を示せても、内容が真実で正確かどうかは示せないと明記しています。Google Cloudの技術文書も、C2PAは画像を本物か偽物かに分類するものではなく、生成AIで作った画像でも記録が正しければ有効と判定されると説明しています。
つまり、来歴の検証結果は「出来事の証明」ではなく「記録の証明」です。たとえば、実在しない場面を生成AIで作った画像でも、生成AIを使った旨が正しく記録され署名されていれば、検証結果は有効になります。逆に、本物の報道写真でもSNSを経由して記録が外れていれば、何も表示されません。有効な来歴は内容の正しさの保証ではないと、社内で共通認識にしておくことが出発点です。
| 確かめられること | 証明できないこと |
|---|---|
| 署名した主体(ツールや発行元)の名前 | 写っている出来事が実際に起きたかどうか |
| 使われたアプリ・カメラ・生成AIの記録 | 撮影者や作成者として表示された人物が本人かどうか(身元の拡張がない場合) |
| 編集の履歴と元になった素材の記録 | 記録に書かれた主張そのものが正直かどうか |
| 署名後にファイルや記録が改ざんされていないか | 来歴が付いていない画像が偽物かどうか |
| 署名日時 | 著作権や利用許諾が適切に処理されているか |
来歴がないことは偽物の証拠にならない
見落とされやすいのが、来歴情報が付いていないファイルの扱いです。現時点では対応していないカメラやアプリのほうが多く、SNSへの投稿や書き出しの過程で情報が外れることもあります。そのため、来歴がないという事実だけで「偽物」「加工品」と判断することはできません。CAIも、コンテンツクレデンシャルは本物か偽物かを規定するためのものではないと説明しています。
社外から届いた素材に来歴がない場合は、提供元への確認、撮影データの原本の受け取り、撮影日時や場所の照合といった従来の確認方法と組み合わせて判断します。来歴は確認材料の一つを増やす仕組みであり、ほかの確認を省略してよい理由にはなりません。判断の根拠は複数そろえるという原則は、来歴が普及しても変わりません。
署名者を信頼できるかは受け手が決める
署名が技術的に有効でも、その署名者を信頼してよいかは別の問題です。C2PAには、一定の基準を満たした実装を登録する信頼リスト(C2PA Trust List)の仕組みがありますが、公式解説では、記録の中身をどこまで信頼するかは他の信頼リストや利用者自身の判断にも左右されるとしています。CAIも、表示される名前が実際の所有者と一致するとは限らないと注意を促しています。
署名者の名前は、検証ツールでは発行元や証明書の発行者として表示されることが多く、普段目にするブランド名やアプリ名と表記が違う場合もあります。初めて見る名前が出たときは、その場で判断せず、署名者の公式情報で正しい名称かを確かめてから一覧に加えるようにします。
企業としては、「どの署名者の記録なら社内の確認済み素材として扱うか」をあらかじめ決めておくと運用が安定します。自社の撮影機材や編集ツール、取引先の制作会社など、署名者として想定される名前を一覧にしておけば、検証結果を見たときに迷いません。
来歴を検証する手順と結果の読み方
来歴の検証は、検証ツールにファイルを読み込ませ、署名の状態・署名者・記録の中身を順に確認するのが基本の手順です。CAIはブラウザで使える検証サイト(Verify)を公開しており、ファイルをアップロードすると記録の有無や編集の履歴を表示できます。Adobeも、来歴の付与と確認ができるWebアプリやChrome拡張機能を提供しています。
検証で見るべき項目は多くありません。まず記録があるかどうか、次に署名が有効か、そして署名者が誰か、最後に生成AIの使用や編集の履歴がどう書かれているかの順です。結果は「有効か無効か」の二択ではなく、記録なし・有効・改ざん検知・署名者不明の四つに分けて読むと判断がぶれにくくなります。
| 検証結果の状態 | 読み取れること | 次の行動 |
|---|---|---|
| 記録が見つからない | 来歴が付いていないか、途中で外れた | 原本の提供を依頼し、従来の確認方法で判断する |
| 署名が有効 | 署名後に記録とファイルが変わっていない | 署名者と生成AIの使用記録を確認する |
| 改ざんの可能性あり | 署名後にファイルか記録が変わった | 投稿を止め、提供元に経緯を確認する |
| 署名者を確認できない | 署名は付いているが発行元が信頼リストにない | 社内で信頼する署名者か照合する |
生成AIの使用記録を読むときの注意
検証結果の中で、SNS担当者が最も気にするのは生成AIの使用記録です。来歴には、画像全体を生成AIで作ったのか、一部の補正や背景の差し替えにだけ使ったのかといった工程の違いが記録されることがあります。投稿でAI使用を表示するかどうか、社内でどの程度の加工まで許すかを判断するときは、「使ったかどうか」だけでなく「どの工程で使ったか」まで読むようにします。
反対に、生成AIの使用記録がないからといって、生成AIを使っていないと断定することもできません。記録は署名したツールが書いたものであり、記録を残さないツールで加工した工程は来歴に現れないからです。生成AIの使用有無が重要な案件では、来歴の確認に加えて、制作を担当した人や会社に工程を直接確認する手順を残しておくと確実です。
読み取った内容を記録として残す
検証結果は、その場で見て終わりにせず、素材の管理台帳に残しておくと後で役立ちます。記録しておきたいのは、確認した日付、使った検証ツール、署名者の名前、生成AIの使用記録の有無、確認した担当者の名前です。炎上や問い合わせが起きたときに「投稿前にどこまで確かめたか」を説明できる材料になります。
検証ツールの表示内容や判定の表現は、ツールの更新で変わることがあります。社内マニュアルには画面の文言をそのまま写すより、「署名者」「改ざんの有無」「生成AIの使用」といった確認項目で書いておくほうが長く使えます。素材の権利や出演許諾を含めた台帳の作り方は、以下の記事で詳しく解説しています。

元ファイル・書き出し後・SNS経由で来歴が残るかの確かめ方
来歴がどこまで残るかは、ファイル形式や書き出し設定、投稿先の処理によって変わるため、自社の制作フローで実際に確かめるのが確実です。デジカメ Watchが2026年10月に掲載したコラムでも、SNSでは投稿時に画像のメタデータが削除されやすく、その場合は来歴が失われると指摘されています。電子透かしを手がかりに来歴を復元する技術は、同記事の時点では実証段階と紹介されていました。
この記事では独自の実測は行っていないため、各段階で記録が残るかを自社で確認するための手順を示します。元ファイル、編集ソフトから書き出したファイル、SNSに投稿してから保存したファイルの三つを同じ検証ツールで読み込み、結果を並べて比べるのが基本の形です。確認は使う機材・ソフト・SNSの組み合わせごとに行う必要があります。
| 確認する段階 | 確認のしかた | 記録しておく項目 |
|---|---|---|
| 元ファイル | 対応機材やツールで作ったファイルを検証ツールで読み込む | 記録の有無、署名者、生成AIの使用記録 |
| 書き出し後 | 編集ソフトの書き出し設定を変えて複数パターンを読み込む | 形式・圧縮・来歴の書き出し設定と結果 |
| SNS経由 | テスト用の非公開設定で投稿し、保存したファイルを読み込む | 投稿先、保存方法、記録の有無、画面上の表示 |
| 画面上の表示 | 投稿画面に来歴やAIのラベルが出るかを目視で確認する | 表示の有無と表示された文言 |
書き出しの段階で記録が外れやすい場面
SNSに投稿する前の段階でも、来歴が外れる場面はいくつもあります。編集ソフトで来歴を書き出す設定を有効にしていない場合や、形式を変換する別のツールを途中で通した場合、画面のスクリーンショットを撮って素材にした場合などは、元の記録が引き継がれません。デザインツールで画像を合成した場合も、ツールが来歴に対応していなければ新しい記録は作られません。
こうした外れ方は、担当者が意識しないうちに起こります。制作フローのどこで記録が途切れるかを一度確かめておけば、来歴を残したい素材だけは対応ツールで書き出す、といった使い分けができます。確認した結果は、使用ツールの名前と書き出し設定をあわせて社内の手順書に残しておきます。
主なSNSが公式に発表している対応範囲
各SNSの対応は、公式に発表されている範囲だけを根拠にします。TikTokは2024年5月9日のニュースルームで、他のプラットフォームで作られたAI生成コンテンツをコンテンツクレデンシャルで読み取り、自動でラベルを付ける取り組みを発表しました。ただし同じ発表で、自動ラベルはメタデータが付いている場合に限られるとしており、TikTokで作ったコンテンツへの来歴付与は「今後数か月」で始める計画として説明されていました。
Metaは2024年2月6日公開(2025年4月1日更新)の発表で、C2PAやIPTCといった業界標準の指標を検知して、Facebook・Instagram・Threadsで生成AI画像にラベルを付ける方針を示しています。同時に、見えないマーカーは取り除かれ得ること、すべてのAI生成コンテンツを識別することはまだできないことも明記しています。LinkedInのヘルプでは、C2PAで署名された画像と動画にアイコンを表示し、段階的に展開中だと説明されています。Xについては、2026年11月18日時点で投稿画像の来歴を保持・表示する仕組みを説明した公式ヘルプを確認できませんでした。
SNS経由の確認で注意すること
- ラベル表示と記録の保持は別:画面にラベルが出ても、保存したファイルに記録が残るとは限らない
- 結果は時点つきで残す:各SNSの処理は予告なく変わるため、確認日を必ず書く
- テスト投稿は非公開で:検証のための投稿をフォロワーに見せない設定で行う
- 最新条件は公式で確認:対応範囲は各SNSの公式ヘルプやニュースルームで確かめる
企業SNSでの活用場面と運用ルール
企業SNSでコンテンツクレデンシャルが役立つのは、外部から受け取る素材の確認と、自社が発信する素材の出所を説明する場面です。インフルエンサーや制作会社、取引先から受け取った画像に来歴が付いていれば、どのツールで作られ、生成AIがどこで使われたかを投稿前に確認できます。自社で撮影・制作した素材に来歴を付けておけば、問い合わせを受けたときに出所を示す材料になります。
ただし、来歴を付けたからといって投稿先で必ず表示されるわけではありません。来歴は「社内と取引先の間で素材の経緯を確かめる仕組み」として先に整え、SNS上での表示は対応状況に応じた追加の効果と考えるほうが現実的です。元データを社内に保管しておけば、SNSで記録が外れても原本で出所を示せます。
運用ルールに入れておきたい項目
運用ルールは、素材を受け取る段階、編集して書き出す段階、投稿する段階、問い合わせに答える段階の四つに分けて決めると漏れが出にくくなります。どの段階で誰が検証ツールを使うのか、どの結果なら投稿してよいのかを文章で決めておくことで、担当者が替わっても判断がぶれません。
ルールを作るときは、すべての素材に来歴の確認を義務づけるより、確認が必要な素材の条件を決めるほうが続けやすくなります。たとえば、外部から受け取った写真や動画、生成AIを使った可能性がある素材、報道や事実に関わる投稿に使う素材などを対象にすると、担当者の負担を抑えながら事故の起きやすい場面を押さえられます。
特に、取引先に素材を依頼する際の取り決めは早めに整えておくと効果的です。来歴を付けたまま原本を納品してもらう、生成AIを使った工程があれば記録に残してもらう、といった条件を発注時に伝えておくと、受け取り後の確認がスムーズになります。
運用ルールのチェックリスト
- 受け取り:外部素材は原本で受け取り、検証ツールで記録の有無と署名者を確認する
- 編集:来歴を書き出す設定を社内で統一し、元データを別に保管する
- 投稿前:改ざんの可能性が出た素材は投稿を止め、提供元に確認する
- 問い合わせ:出所を聞かれたら、原本と検証記録をもとに回答する
- 見直し:ツールやSNSの仕様変更に合わせて、確認手順を定期的に更新する
素材の確認から投稿、問い合わせ対応までを社内だけで回すのが難しい場合は、運用を任せられるパートナーを選ぶのも一つの方法です。ハーマンドットでは、Instagram・TikTok・XのSNS運用代行についてご相談を受け付けています。運用体制のご相談はこちらからお問い合わせください。運用会社を比較する観点は、以下の記事で整理しています。

導入前に知っておきたい誤解と注意点
導入前に押さえておきたいのは、コンテンツクレデンシャルは偽物を見つける検出器でも、権利処理の代わりでもないという点です。デジカメ Watchのコラムでも、C2PAはディープフェイクを見つける仕組みではないと紹介されています。来歴は「付いている記録を確かめる」ためのもので、記録のない画像を判定する機能はありません。
もう一つの誤解は、生成AIのラベルとコンテンツクレデンシャルを同じものと考えてしまうことです。SNSのAIラベルは、来歴情報だけでなく投稿者による申告や各社独自の判定も使って付けられることがあり、来歴がそのまま表示されるとは限りません。ラベルの有無だけで素材の出所を判断しないことが大切です。
よくある誤解
- 来歴が有効なら内容も本物:記録の正しさと出来事の真実性は別物
- 来歴がなければ偽物:未対応の機材やSNS経由で外れることがある
- 署名者は撮影者本人:中核仕様の署名はツールや機材によるもの
- 来歴があれば著作権も安心:利用許諾の確認は別に必要
社外への説明でも言葉選びには注意が必要です。「来歴付きなので本物です」と発信すると、来歴が保証していない内容まで保証したように受け取られかねません。発信するときは「撮影機材と編集の記録を付けています」のように、記録の範囲をそのまま伝える表現にとどめるのが安全です。
プライバシーと公開範囲の確認
来歴には、作成者の名前や使ったツール、場合によっては撮影場所に関わる情報が含まれることがあります。C2PAの公式解説でも、身元情報を含めることにはプライバシー上の影響があると注意を促しています。社員や出演者の名前を記録に入れるかどうかは、本人の同意と社内規程に沿って決める必要があります。
公開する画像にどの情報まで残すかは、投稿の目的によって変わります。出所を示したい広報写真と、個人の特定を避けたい現場写真では、残すべき情報が違います。素材ごとに公開してよい項目を決め、書き出し前に確認する工程を入れておくと安心です。来歴の確認を含めて運用を外部に任せる場合の費用感は、以下の記事を参考にしてください。

まとめ:来歴は記録の証明として使い分ける
コンテンツクレデンシャルは、画像や動画の出所と編集の経緯を、改ざんを検知できる形で残す仕組みです。何を確かめられて何を証明できないのかを分けて理解すれば、企業SNSの素材管理に役立つ道具になります。
- 確かめられるのは記録まで。署名者、使用ツール、編集履歴、改ざんの有無は確認できるが、写っている出来事の真実性は証明できない
- 残るかは自社で確かめる。元ファイル・書き出し後・SNS経由の三段階で同じ検証ツールを使い、結果を時点つきで記録する
- 運用ルールとセットで使う。原本の保管、書き出し設定の統一、投稿前の確認、問い合わせ対応までを手順として決めておく
まずは無料でSNSアカウント診断を
生成AI素材や外部素材が増えるほど、投稿前の確認と出所の説明にかかる手間は大きくなります。ハーマンドットでは、Instagram・TikTok・Xのアカウントの現状を確認し、素材の受け取りから投稿までの運用の進め方をご相談いただけます。無料のアカウント診断はこちらから申し込めます。
「確認の手順をどこまで社内で持つべきか」「運用のどこを任せられるか」といった段階のご相談でも構いません。初回相談は完全無料・所要時間30分・オンライン対応可能です。まずは現在の運用体制をそのままお聞かせください。